«داکر عجیب است»: نگاهی به درون کانتینرها از زبان کسی که runtime خودش را مینویسد
یک برنامهنویس برای سرگرمی container runtime خودش را مینویسد و حالا توضیح میدهد چرا Docker عجیب است: کانتینر واقعی نیست، ایمیج فقط یک پوشه است و runc با Go کلی دردسر دارد. خلاصه و نظر من.
23 Oct 2026 · 3 min read · Docker · کانتینر · Linux · runc · Go · DevOps · Hacker News
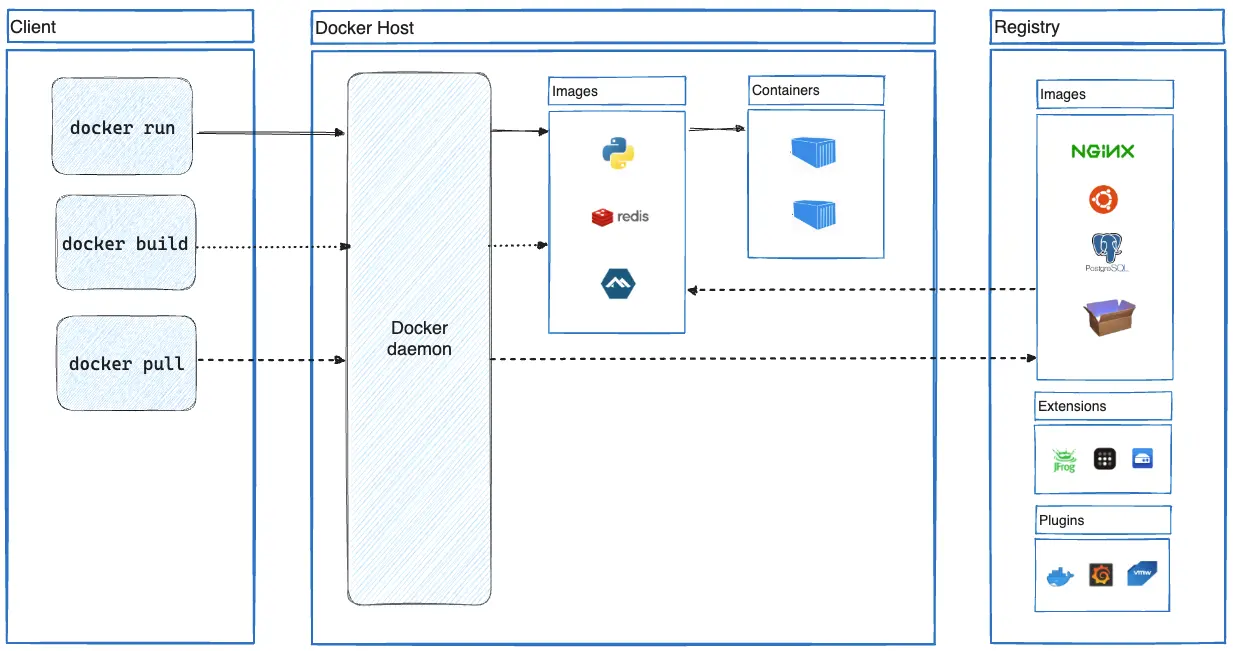
پستی با عنوان Docker is weird از وبلاگ Code and Cake این روزها با بیش از ۶۰۰ امتیاز و ۲۵۰ کامنت یکی از داغترین بحثهای Hacker News شده. نویسنده برای سرگرمی شروع کرده container runtime خودش را بنویسد و همین چند قدم اول کافی بوده که بفهمد Docker زیر کاپوت چقدر «عجیب» است.
کانتینر واقعی نیست
برخلاف ماشین مجازی، کانتینر فقط یک پروسس معمولی با یک سری محدودیت است. کرنل میزبان همان پروسس را اجرا میکند و اگر بدانید کجا را نگاه کنید، آن را در /proc هم پیدا میکنید. در لینوکس هم چیزی به اسم «قابلیت کانتینر» وجود ندارد؛ کانتینر در واقع چند قابلیت کرنل است که کنار هم چیده شدهاند: namespaceها برای پنهان کردن دید، cgroupها برای محدود کردن منابع، و کلی جادوی شبکه برای ایزوله کردن.
ایمیج فقط یک پوشه است
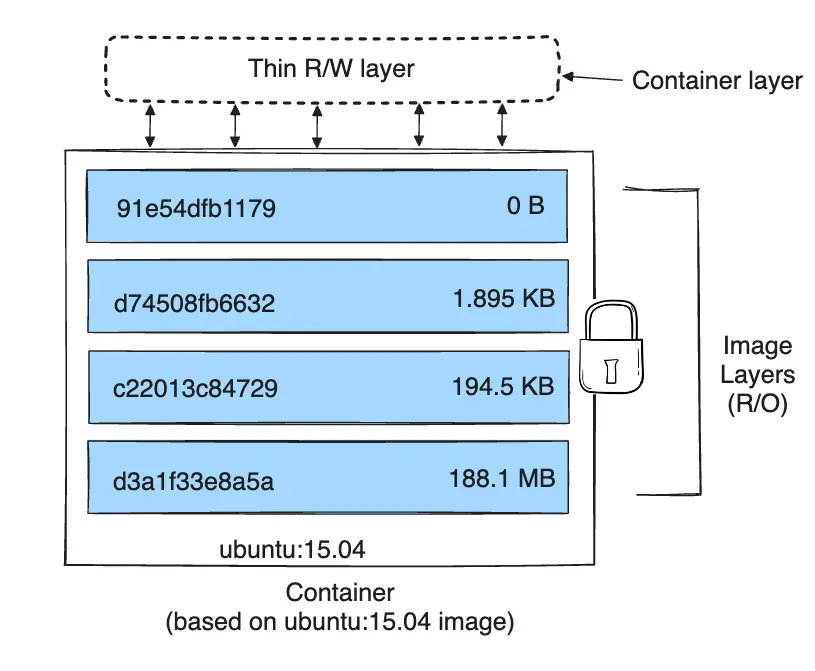
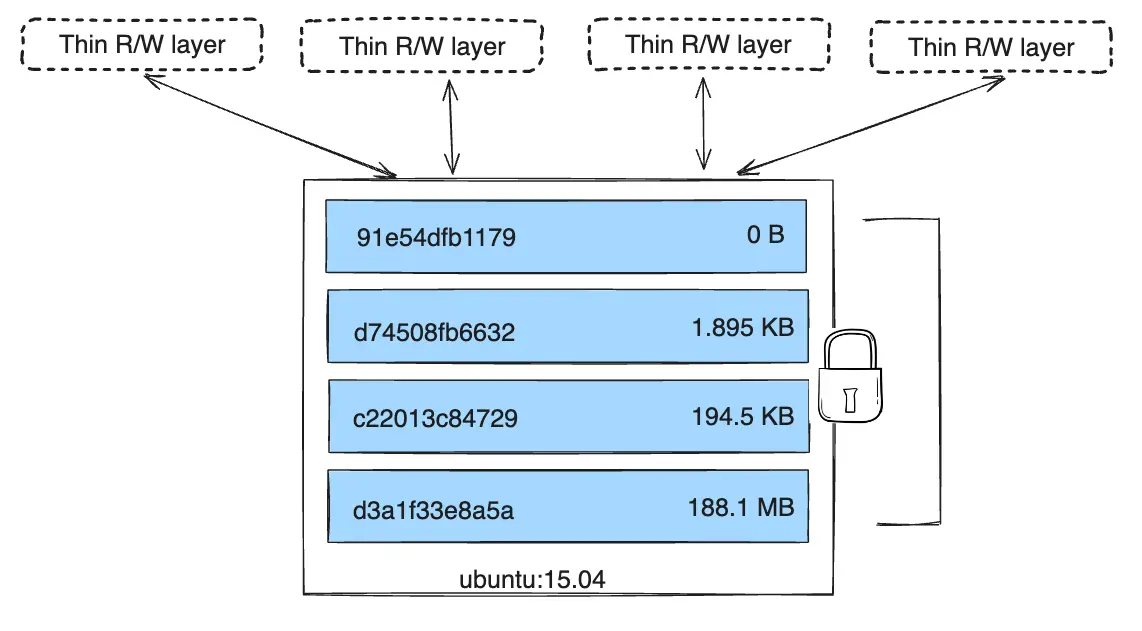
ایمیج در نهایت پوشهای است که Docker یک جا روی دیسک میگذارد و بعد با chroot یا pivot_root آن را root جدید پروسس میکند. یعنی docker run -it --rm ubuntu /bin/bash عملاً یعنی: ایمیج ubuntu را دانلود کن، یک جا بگذارش، و bash داخل همان پوشه را اجرا کن.
Go برای container runtime انتخاب سختی است
runc، runtime پیشفرض Docker، با Go نوشته شده و runtime خود Go ذاتاً چندنخی است. مشکل اینجاست که خیلی از syscallهایی که runtime لازم دارد باید در محیط تکنخی اجرا شوند؛ برای همین runc یک ماژول C دارد که قبل از بالا آمدن runtime گو اجرا میشود. Go عملاً fork درستوحسابی هم ندارد، پس runc برای شبیهسازی fork، خودش را از مسیر /proc/self/exe با یک آرگومان خاص دوباره exec میکند.
Docker هنوز root میخواهد
کسی که روی macOS با Docker کار میکند معمولاً متوجه نمیشود، ولی daemon در لینوکس معمولاً با root اجرا میشود چون خیلی از APIهای کرنل (حداقل قبلاً) دسترسی root میخواستند. حالت rootless امروز بهتر شده، اما شبکه هنوز استثناست و runtime بدون root باید عملاً کل استک شبکه را در userspace دوباره پیاده کند.
نظر من
این پست خبر به معنای کلاسیک نیست، ولی دلیل محبوبیتش واضح است: اکثر ما هر روز docker run میزنیم و تصور مبهمی از اتفاقی که میافتد داریم. وقتی بفهمی کانتینر «فقط یک پروسس با namespace و cgroup» است، خیلی از مشکلات امنیتی و performance ناگهان منطقی میشوند؛ مثلاً چرا container escape خطرناک است یا چرا کانتینر جای VM را برای ایزولهسازی کامل نمیگیرد.
بخش Go هم برای من جالبترین قسمت بود؛ یادآوری خوبی است که «زبان محبوب» همیشه «زبان مناسب برای هر کاری» نیست. و توصیهی آخر نویسنده را کاملاً قبول دارم: بهترین راه برای فهمیدن ابزاری که هر روز استفاده میکنید، نوشتن یک نسخهی کوچک از آن است. اگر وقت دارید، یک آخر هفته را صرف ساختن یک mini-container با unshare و chroot کنید؛ ارزشش را دارد.
Comments +
00No comments yet — be the first. هنوز نظری ثبت نشده؛ اولین نفر باش.