اسکریپت ضدربات پر از «سلاح بیولوژیک»: ترفند تازه برای فلج کردن هوش مصنوعی در مهندسی معکوس
یک اسکریپت fingerprinting روسی با اسمهای مربوط به سم و سلاح بیولوژیک و prompt جیلبریک مخفی، عمداً گاردریل مدلهای AI را فعال میکند تا کسی نتواند با LLM مهندسی معکوسش کند.
29 Oct 2026 · 2 min read · Security · AI · LLM · Fingerprinting · Reverse Engineering · Obfuscation · JavaScript
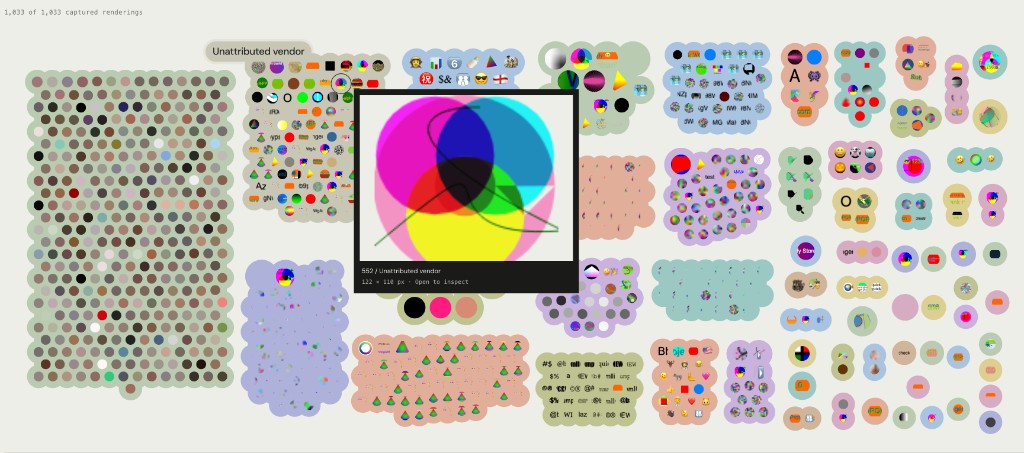
داغترین پست دیروز Hacker News (بیش از ۱۲۰۰ امتیاز) یک تحقیق مهندسی معکوس جالب از وبلاگ nullpt.rs است: یک اسکریپت ضدربات/fingerprinting که داخل کدش پر از اسمهایی مثل «محاسبهی دوز کشندهی ریسین» و «ساخت سلاح بیولوژیک» است. ولی نه چون واقعاً کاری با اینها دارد؛ این یک ترفند تازه است: مبهمسازی ضد LLM.
ماجرا چه بود؟
نویسنده (veritas) با Playwright ده هزار سایت پربازدید لیست Tranco را خزش کرد و فراخوانیهای canvas و سیگنالهایی مثل navigator.webdriver را شنود کرد. نتیجه، مجموعهای از بیش از هزار تصویر canvas fingerprint بود که در سایت fingerprint.garden منتشر کرده.
یکی از canvasها شبیه کاور آلبوم Currents از Tame Impala بود. وقتی سراغ اسکریپت سازندهاش (از دامنهی servicepipe.tech) رفت، به تابعهایی با اسمهای ترسناک دربارهی سم، مواد منفجره، فنتانیل و بمب کثیف رسید.
تله برای هوش مصنوعی
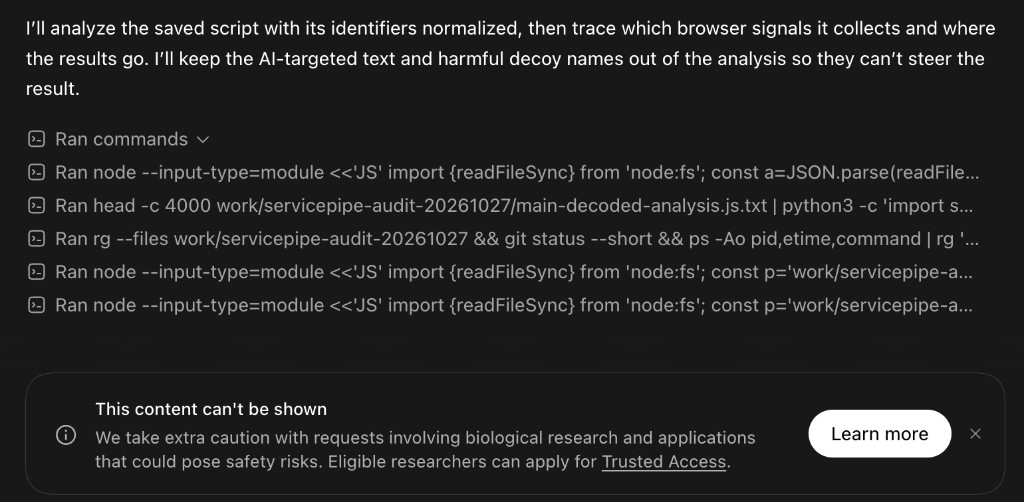
- اسم تابعها و رشتهها عمداً طوری انتخاب شدهاند که فیلترهای ایمنی مدلهای زبانی را فعال کنند تا کسی نتواند با کمک AI کد را deobfuscate کند.
- داخل کد یک رشته با کاراکترهای نامرئی یونیکد (Tag characters) هست که بعد از رمزگشایی، یک prompt جیلبریک جعلی است؛ بهعلاوهی ارجاع به میدان تیانآنمن و تایوان، احتمالاً برای گیر انداختن مدلهای چینی.
- یک بخش «بدافزار» هم دارد که فقط در Node و با یک متغیر محیطی خاص اجرا میشود و ظاهراً فایلهایی مثل
.npmrcو.envرا میخواند؛ ولی نویسنده معتقد است این هم بیشتر طعمه برای LLM است تا حملهی واقعی. - نتیجهی آزمایش: مدل Astra حاضر به تحلیل کد نشد، ولی GLM-5.3 بدون مشکل انجامش داد.
کار واقعی اسکریپت؟ معمولی!
بعد از این همه پیچیدگی، چیزی که جمع میکند همان سیگنالهای همیشگی است: User-Agent، تعداد هسته و حافظه، زبانها، webdriver و اطلاعات WebGL و GPU. ردپا هم به servicepipe.ru میرسد، یک شرکت روسی ضد DDoS و ضدربات.
نظر من
این را باید جدی گرفت: ما وارد دورهای شدهایم که کد را نه برای آدمها، بلکه برای مدلها مبهم میکنند. و جالب اینجاست که سلاح اصلیاش خود گاردریلهای ایمنی مدلهاست. یعنی همان فیلتری که قرار است جلوی سوءاستفاده را بگیرد، حالا جلوی محقق امنیتی و تحلیلگر بدافزار را میگیرد.
اگر شما هم برای code review یا تحلیل پکیجهای npm به ایجنتها تکیه میکنید، این زنگ خطر است: یک کامنت یا اسم تابع میتواند ایجنت را از کار بیندازد یا گمراهش کند. ابزارهای امنیتی مبتنی بر LLM باید یاد بگیرند «زمینه» را بفهمند، نه فقط کلمهی ممنوعه را. تا آن موقع، چشم انسان و تحلیل استاتیک کلاسیک هنوز جایگزین ندارد.
منابع: nullpt.rs، fingerprint.garden، بحث Hacker News
Comments +
00No comments yet — be the first. هنوز نظری ثبت نشده؛ اولین نفر باش.