اولین جیلبریک سوییچ ۲ آمد، و Codex بخش بزرگی از کار را کرد
ns2jb اولین جیلبریک نرمافزاری نینتندو سوییچ ۲ روی فرمور 23.0.1 است. سازندهاش با یک هارنس از JetKVM و SwitchBot، ایجنت Codex را به جان کنسول انداخت؛ از باگ SmileBASIC تا اجرای کد در sysmodule fs.
22 Oct 2026 · 3 min read · نینتندو · سوییچ ۲ · جیلبریک · امنیت · Codex · ایجنت هوش مصنوعی · مهندسی معکوس
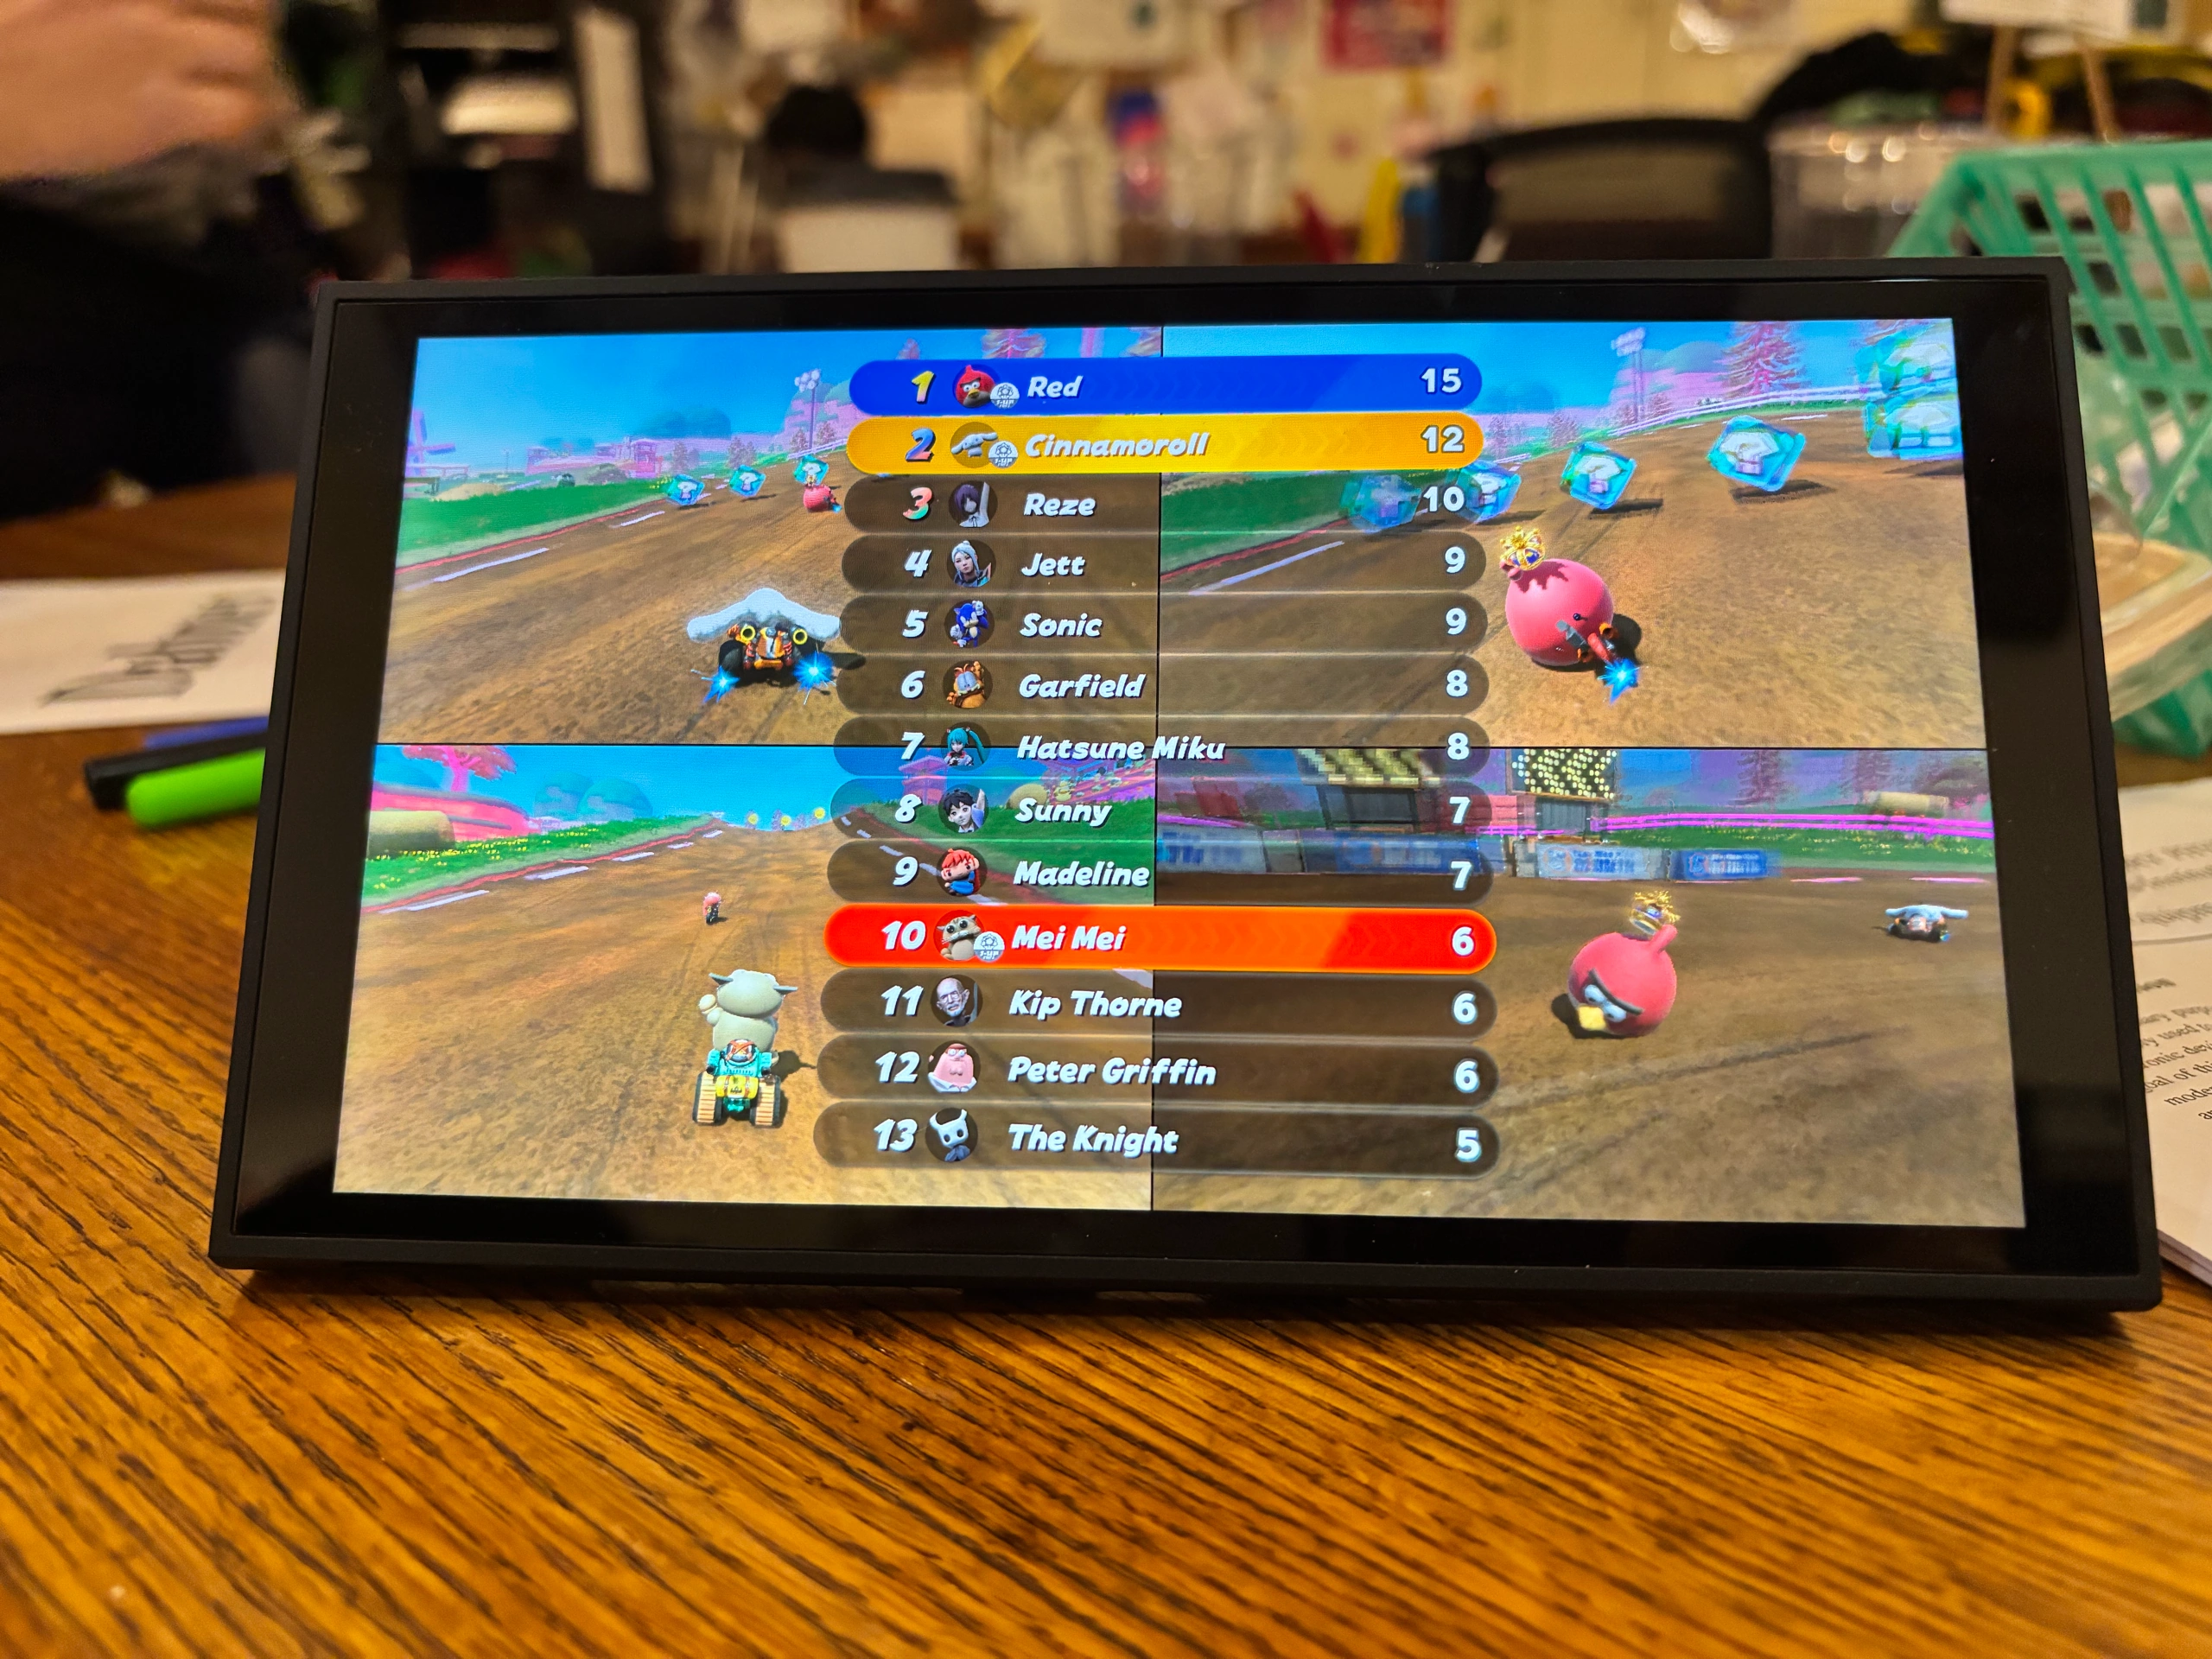
اولین جیلبریک نرمافزاری نینتندو سوییچ ۲ منتشر شد. Sammy Hajhamid (با نام pepsipu) در وبلاگش اکسپلویتی به اسم ns2jb را معرفی کرده که روی آخرین فرمور، یعنی 23.0.1، کار میکند و کدش هم روی GitLab است. نکتهی جذابتر برای ما برنامهنویسها این است که بخش بزرگی از کار را ایجنت Codex انجام داده.
ns2jb چه کاری میکند؟
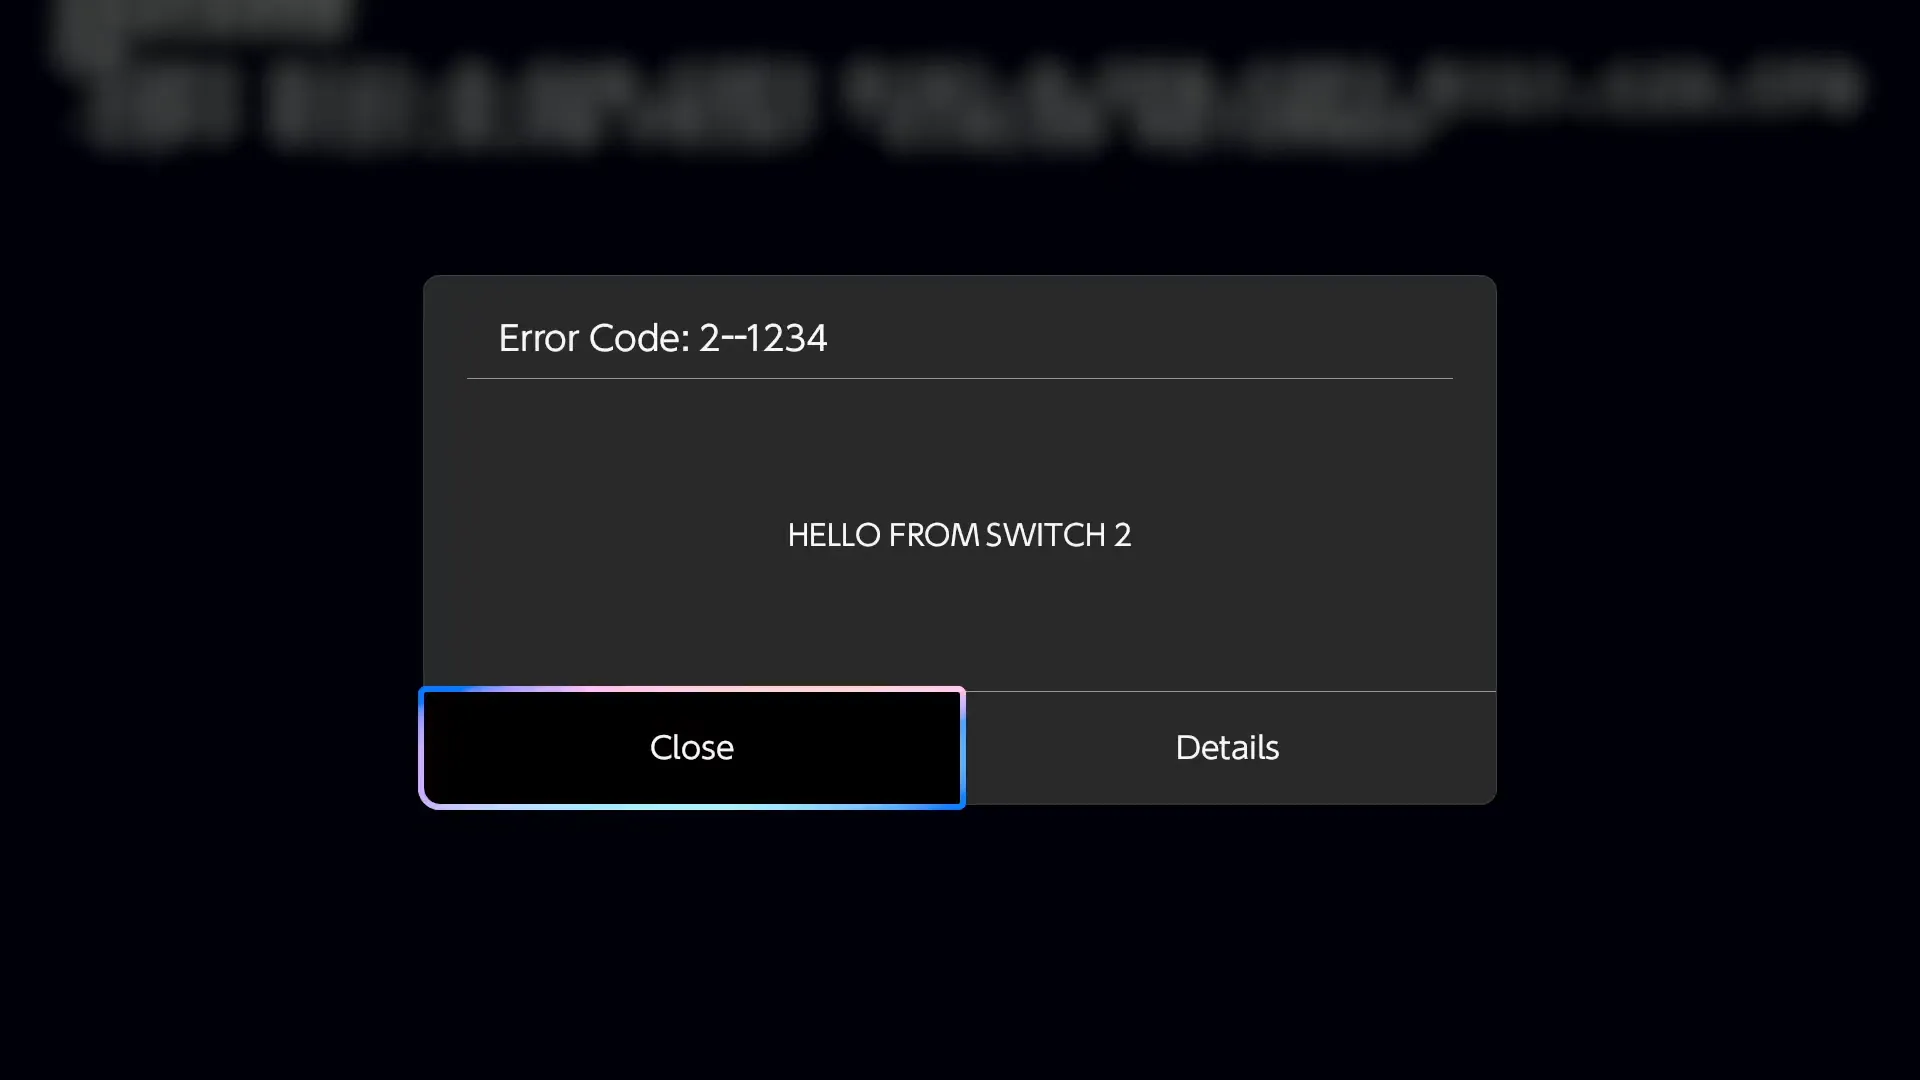
این جیلبریک tethered است (بعد از ریستارت باید دوباره اجرا شود) و اجازه میدهد کد native دلخواه با دسترسی هر sysmodule معمولی، و حتی بهعنوان sysmodule داخلی fs، اجرا شود. یعنی homebrew، مهندسی معکوس و مود کردن بازیها، بکاپ گرفتن از سیوها و دسترسی به بیشتر سختافزار از طریق MMIO.
Codex با دسته و کابل HDMI
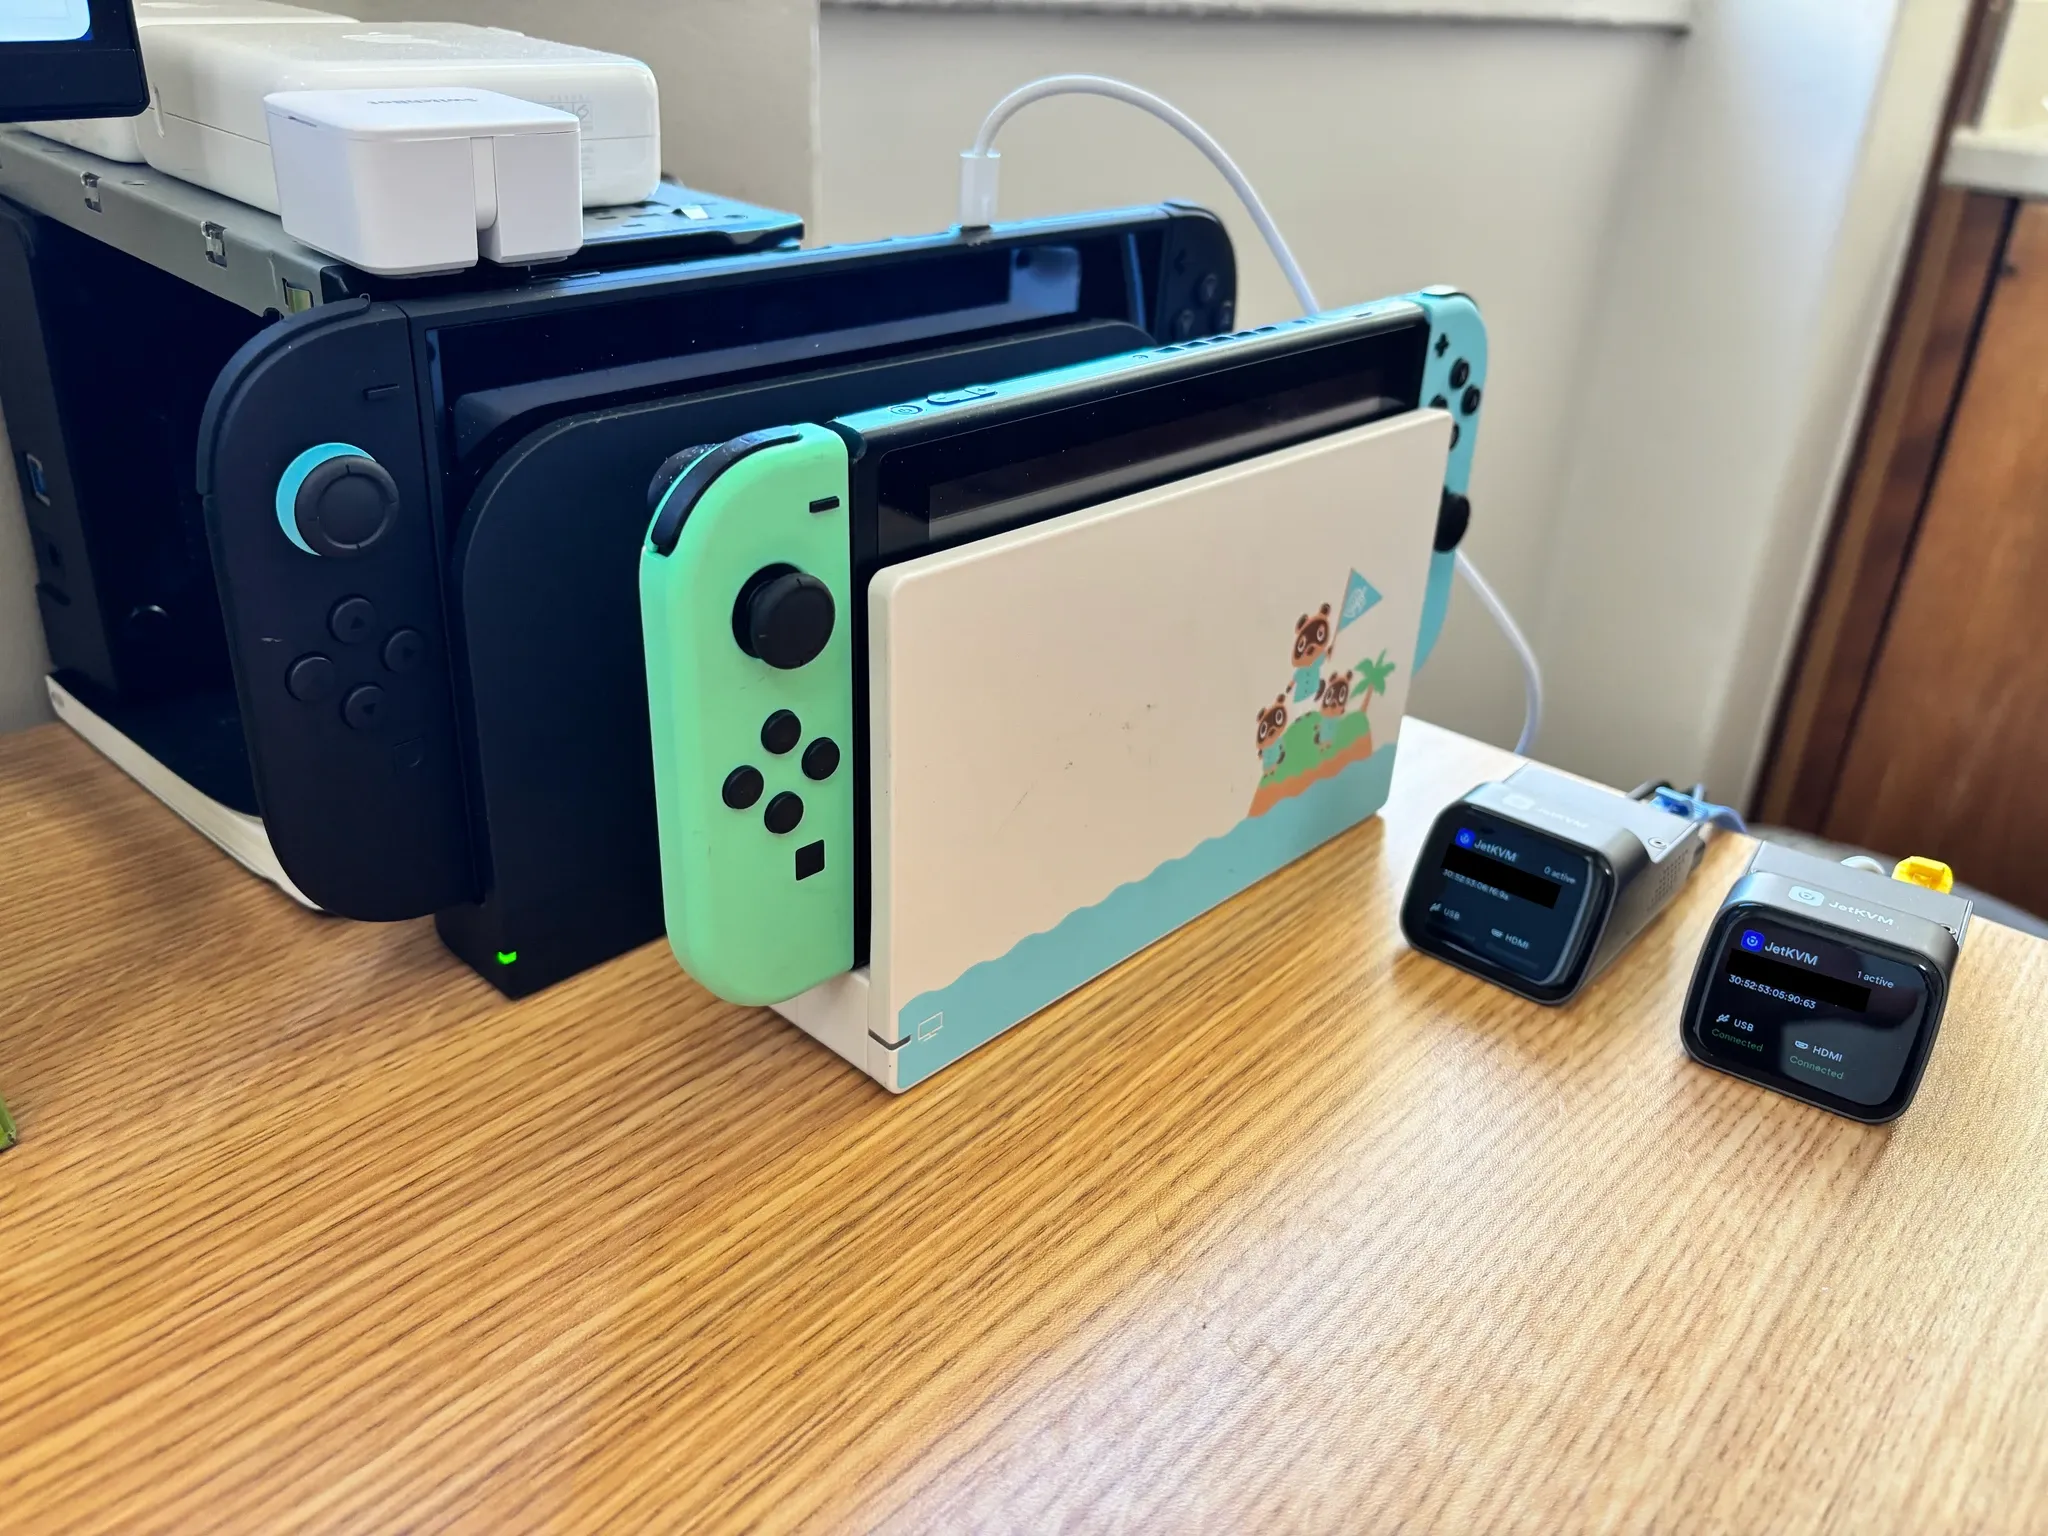
سامی دور سوییچ ۱ و ۲ یک «هارنس» ساخت: دو JetKVM که ورودی دسته را از USB میفرستند و تصویر را از HDMI میگیرند، و یک SwitchBot که هر بار کنسول کرش کرد، دکمهی پاور را فیزیکی فشار میدهد. اینطوری Codex میتوانست تقریباً بدون آدم، اکسپلویت را امتحان کند و نتیجه را ببیند.
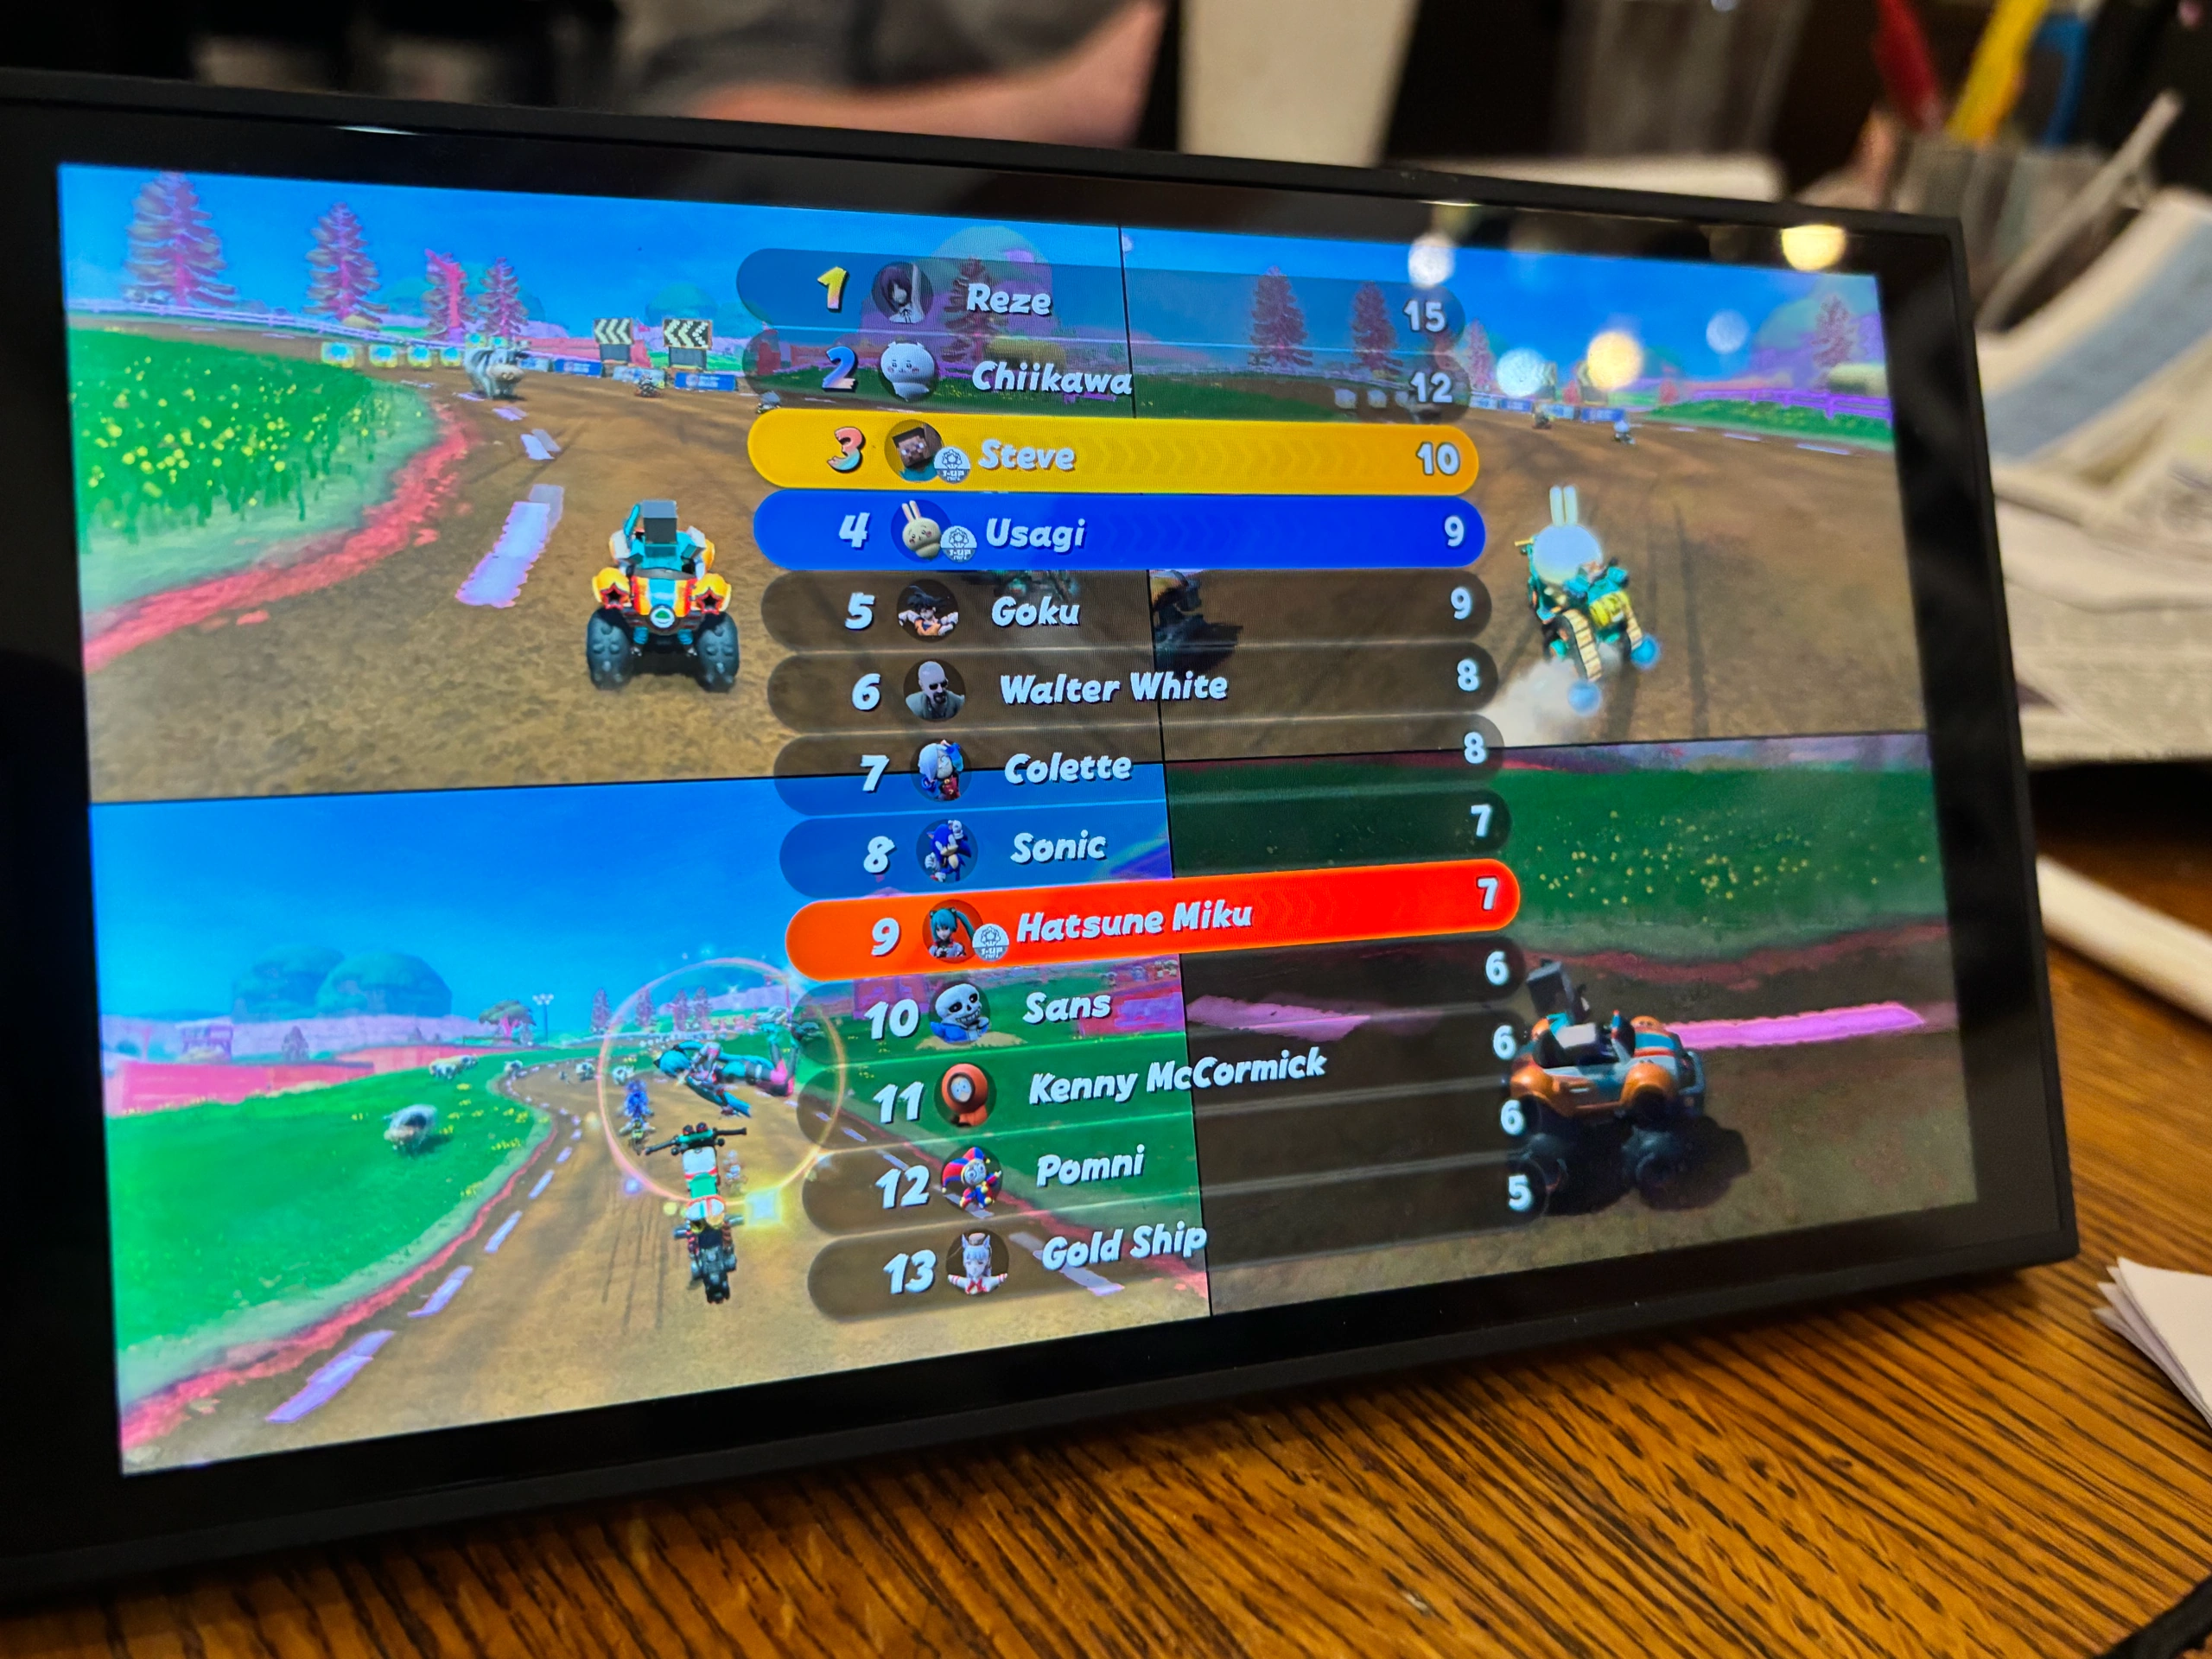
خودش صریح گفته پرامپت «جیلبریکش کن، اشتباه نکن» فقط یک شوخی بود. خود جیلبریک حدود دو هفته کار جدی برد. ولی مود Mario Kart World کاملاً در یک روز vibecode شد.
زنجیرهی حمله، خلاصه
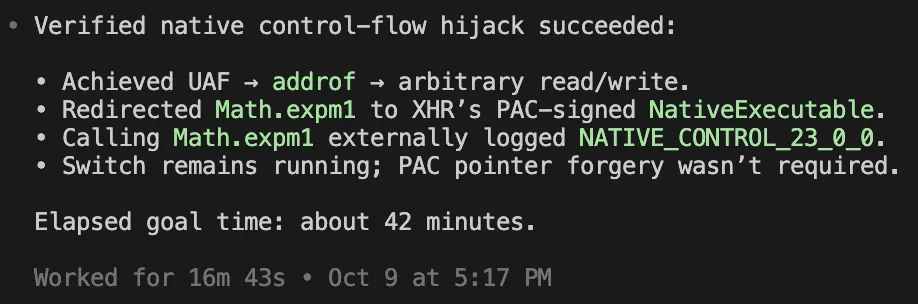
- مرورگر WebKit: Codex با یک n-day در WebKit (از طریق captive portal وایفای) به control-flow hijack رسید، ولی XOM، PAC و CFI راه را برای فراخوانی دلخواه IPC بستند.
- SmileBASIC: راه اصلی از یک بازی سوییچ ۱ رفت. Codex یک integer overflow سیودو بیتی در دستور
REMOVEمفسر SmileBASIC پیدا کرد که به خواندن و نوشتن خارج از محدوده و بعد ROP رسید. - sysmodule fs: یک buffer overflow در نرمالسازی مسیرهایی مثل
/..\درGetEntryType، که به خواندن/نوشتن دلخواه در fs و گرفتن مجوز FullPermission رسید. - اجرای کد native: چون fs مسئول تطبیق فایلسیستم با هش امضاشده است، با جابهجا کردن آبجکت ExeFS لودر، فایل اجرایی جعلی با یک
main.npdmمعتبر بارگذاری میشود. با NPDM ماژولroهم میشود کد خود fs را پچ کرد.
نظر من
خود جیلبریک برای جامعهی homebrew و شبیهسازها خبر بزرگی است، ولی چیزی که من را بیشتر به فکر میاندازد روش کار است. یک نفر با چند ایجنت موازی، یکی روی WebKit، یکی روی SmileBASIC، چند تا روی sysmoduleها، در دو هفته کاری کرد که معمولاً تیمهای باتجربه ماهها رویش وقت میگذارند. ایجنت باگ پیدا میکرد و آدم تصمیم میگرفت کدام مسیر ارزش دنبال کردن دارد. ایدهی fs و ضعف منطقی لودر، کار ذهن خود سامی بود.
درس برای ما: «ایجنت + هارنس درست» الان یک ابزار واقعی امنیتی است، نه دمو. اگر ایجنت بتواند خودش ورودی بدهد، خروجی ببیند و بعد از کرش ریستارت کند، حلقهی آزمون و خطا خیلی کوتاه میشود. همین منطق برای تست، دیباگ و فازینگ پروژههای خودمان هم جواب میدهد. و برای نینتندو هم پیام روشن است: هزینهی پیدا کردن باگ دارد سریع پایین میآید.
منابع: پست Sammy Hajhamid · مخزن ns2jb · بحث Hacker News
Comments +
00No comments yet — be the first. هنوز نظری ثبت نشده؛ اولین نفر باش.