انویدیا OpenShell را متنباز کرد: قفس امن برای ایجنتهای هوش مصنوعی
OpenShell انویدیا ایجنتهای هوش مصنوعی را در sandbox ایزوله با policy در سطح کرنل، credential پنهان و تأیید تغییرات با formal verification اجرا میکند.
23 Oct 2026 · 3 min read · انویدیا · NVIDIA · OpenShell · هوش مصنوعی · ایجنت · امنیت · متنباز
انویدیا پروژهی متنباز OpenShell را جلوی چشم همه گذاشته: یک «runtime امن و خصوصی برای ناوگان ایجنتهای خودمختار هوش مصنوعی». دیروز این ریپو با بیش از ۳۴۰ امتیاز و ۱۸۰ کامنت به صفحهی اول Hacker News رسید و روی گیتهاب نزدیک ۱۸ هزار ستاره دارد. ایده ساده است: ایجنتها وقتی واقعاً مفیدند که بتوانند فایل بخوانند، پکیج نصب کنند، API صدا بزنند و از credential استفاده کنند؛ OpenShell همین کارها را به آنها میدهد، اما بدون دسترسی آزاد به داده، رازها و شبکهی شما.
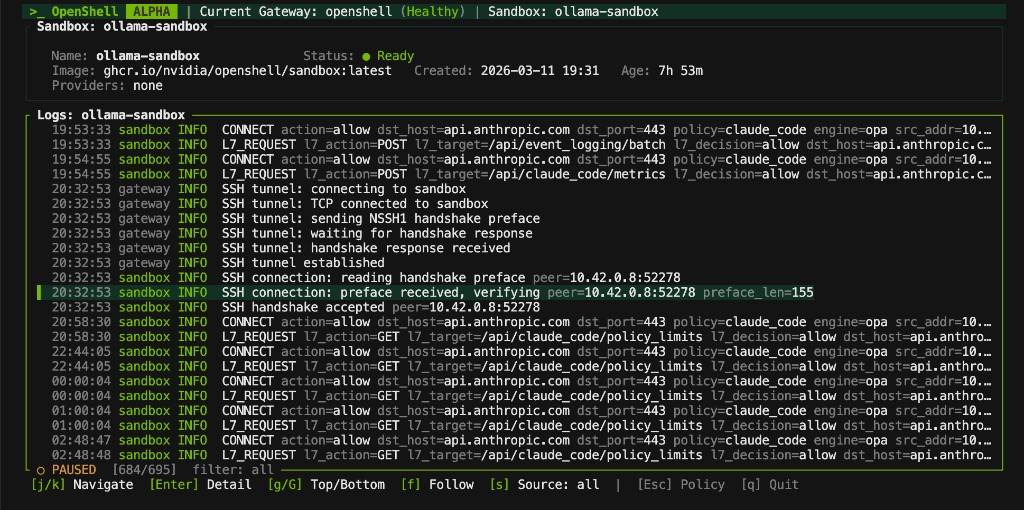
چطور کار میکند؟
شما در یک policy اعلام میکنید هر ایجنت به چه چیزهایی حق دسترسی دارد و OpenShell آن را در دو لایه اجرا میکند:
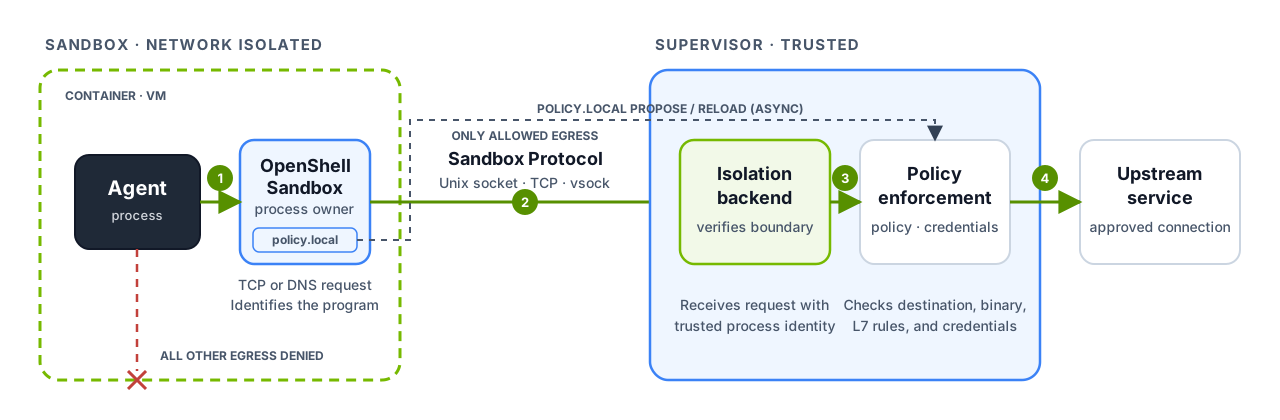
- اجرای سختگیرانه در سطح کرنل: هر ایجنت در یک sandbox ایزوله (کانتینر یا VM) اجرا میشود. کنترلهای کرنل مشخص میکنند به کدام فایلها و system callها دسترسی دارد و هر اتصال شبکه قبل از خروج از sandbox از فیلتر policy رد میشود؛ حتی قوانین لایهی ۷ مثل متد و مسیر HTTP.
- ایجنت هیچوقت کلید واقعی را نمیبیند: credentialها فقط روی درخواستهایی تزریق میشوند که به endpointهای تأییدشده میروند.
- تغییر policy با اثبات رسمی (formal verification): قبل از اعمال هر تغییر، یک «prover» بررسی میکند این تغییر چه دسترسی تازهای باز میکند (مثلاً رسیدن به یک host جدید با credential یا صدا زدن یک متد API تازه) و موارد پرریسک را برای تأیید انسانی نگه میدارد.
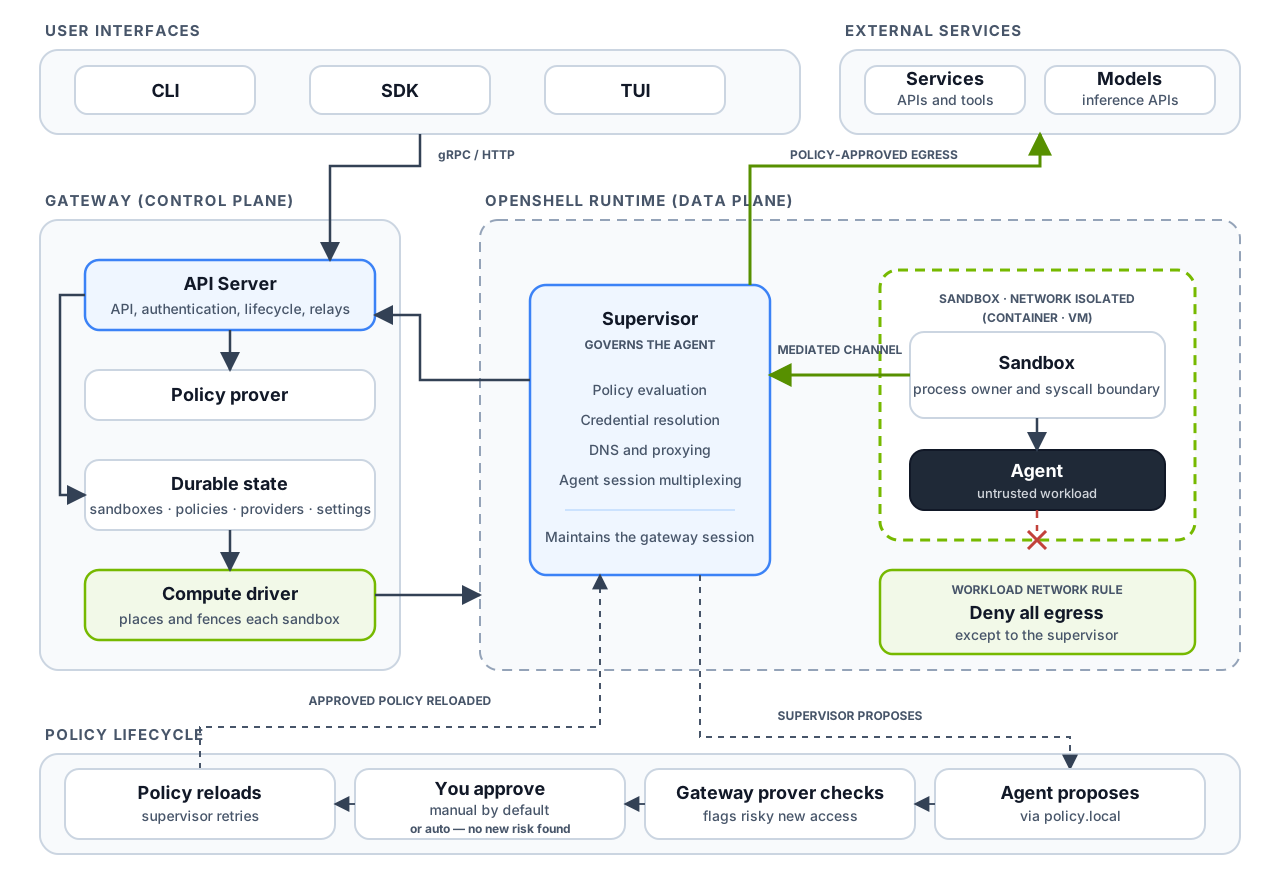
معماری سه تکه دارد: Gateway (API، احراز هویت، وضعیت پایدار و policy prover)، Supervisor که بیرون از sandbox مینشیند و policy، credential و DNS/proxy را مدیریت میکند، و خود Sandbox که تنها راه خروجش به شبکه، کانال میانجیشده به supervisor است. وقتی ایجنت به دسترسی تازهای نیاز دارد، از طریق policy.local پیشنهاد میدهد، prover بررسی میکند، شما تأیید میکنید و policy دوباره بارگذاری میشود.
نصب و اکوسیستم
روی لینوکس، macOS با Apple Silicon و (آزمایشی) ویندوز با WSL 2 اجرا میشود و به Docker، Podman یا مجازیسازی میزبان نیاز دارد. با یک اسکریپت نصب، CLI و یک gateway محلی بالا میآید و با openshell sandbox create اولین sandbox ساخته میشود. SDK برای پایتون، TypeScript، Go و Rust دارد، روی Kubernetes با Helm مستقر میشود و skillهای آماده برای coding agentها هم منتشر کرده. نسخهی 0.1.x با چرخهی انتشار پایدار آمده (آخرینش v0.1.5) و مجوزش Apache 2.0 است. یک نکته هم: بهصورت پیشفرض telemetry ناشناس جمع میکند که با OPENSHELL_TELEMETRY_ENABLED=false خاموش میشود.
نظر من
این دقیقاً همان قطعهای است که این روزها کم داریم. همه دارند ایجنت میسازند و بهش دسترسی shell و توکن میدهند و بعد دعا میکنند اتفاقی نیفتد؛ همین هفته ماجرای LiteLLM و نشت credentialها را دیدیم. جدا کردن credential از خود ایجنت و اینکه ایجنت اصلاً کلید واقعی را نبیند، به نظرم مهمترین تصمیم طراحی این پروژه است، و استفاده از formal verification برای بررسی تغییر policy هم ایدهی هوشمندانهای است، نه فقط شعار مارکتینگ.
ولی دو چیز را فراموش نکنیم: اول اینکه هر لایهی امنیتی به اندازهی policyای که مینویسید خوب است و اگر از سر خستگی هر درخواست دسترسی را «Approve» کنید، فرقی با بیsandbox ندارد. دوم اینکه این پروژه از انویدیاست و طبیعتاً به سمت اکوسیستم خودش (GPU، inference و Brev) میکشد. با این حال اگر ایجنت را روی سرور یا دادهی واقعی اجرا میکنید، OpenShell یکی از جدیترین گزینههای متنباز برای مهار آن است و ارزش امتحان کردن دارد.
منبع: مخزن NVIDIA/OpenShell در گیتهاب، مستندات رسمی و بحث Hacker News
Comments +
00No comments yet — be the first. هنوز نظری ثبت نشده؛ اولین نفر باش.