php2shell: دو باگ بحرانی در خود PHP؛ همین الان آپدیت کنید
PHP با نسخههای 8.5.12، 8.4.27، 8.3.36 و 8.2.35 دو آسیبپذیری بحرانی RCE بدون احراز هویت را بست؛ باگهایی که ده سال در runtime بودند و با کمک هوش مصنوعی پیدا شدند.
22 Oct 2026 · 3 min read · PHP · امنیت · آسیبپذیری · php2shell · وردپرس · Cloudflare · هوش مصنوعی
اگر سروری با PHP دارید، همین الان این پست را نیمهکاره بگذارید و آپدیت کنید. پروژهی PHP نسخههای 8.5.12، 8.4.27، 8.3.36 و 8.2.35 را منتشر کرده که دو آسیبپذیری بحرانی را میبندند؛ دو باگی که حالا با اسم php2shell معروف شدهاند و به گفتهی خود PHP، در شرایط مناسب به مهاجم بدون احراز هویت اجازهی اجرای کد روی سرور را میدهند.
دو باگ، در قلب هر درخواست
هر دو مشکل در جایی هستند که تقریباً همهی درخواستها از آن رد میشوند: مدیریت حافظه و مدیریت خطا.
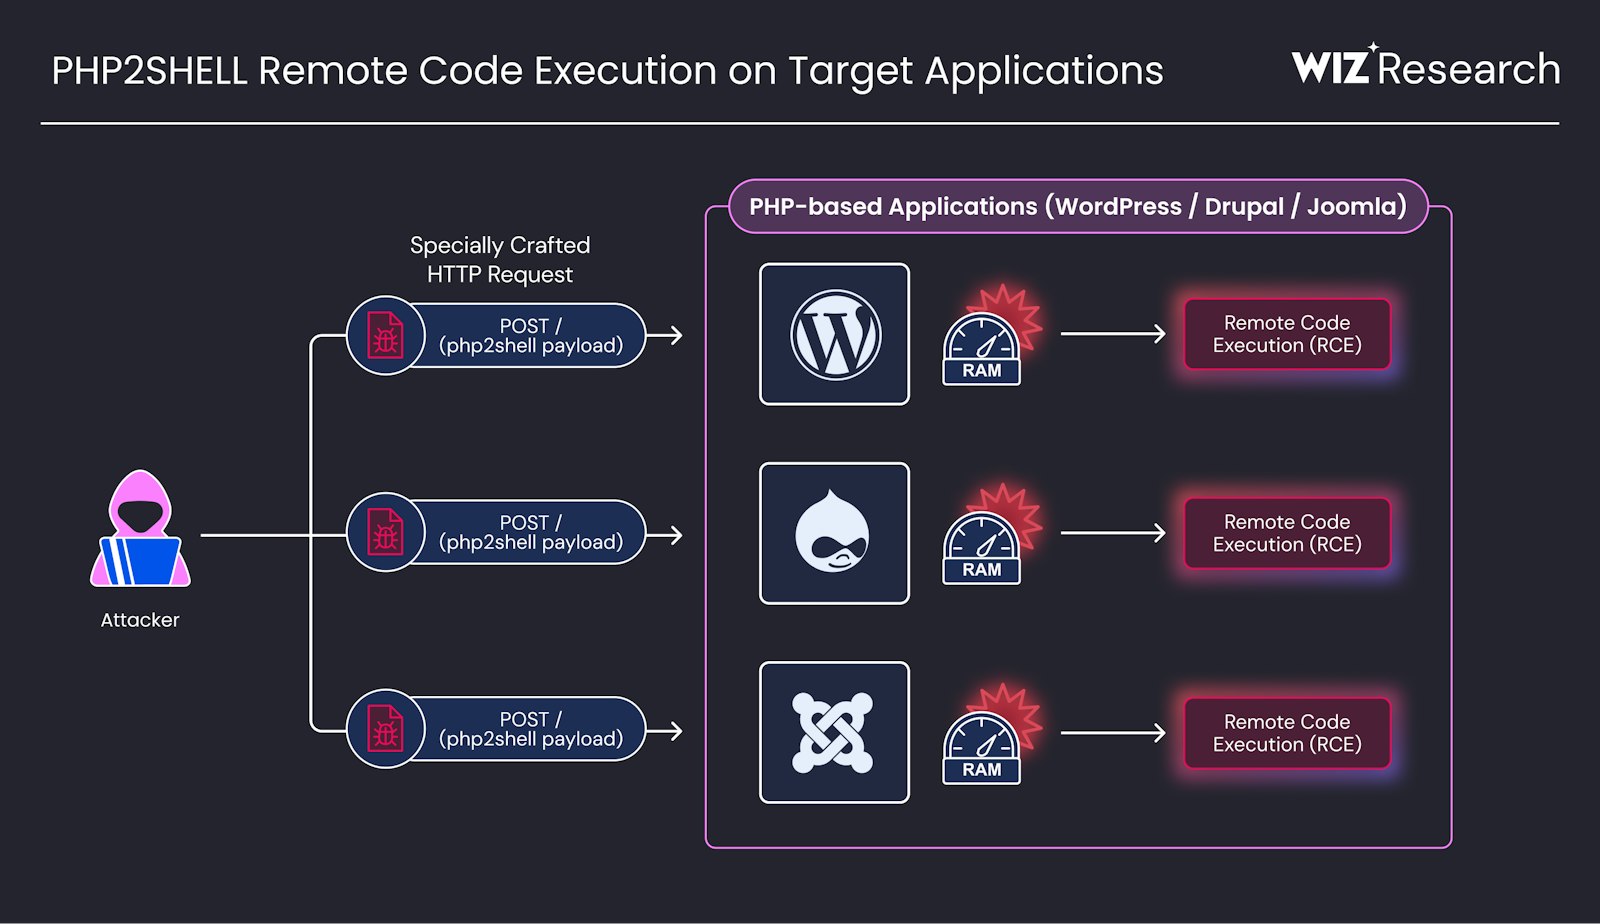
- CVE-2026-109618: اگر درخواست دقیقاً در لحظهی بد به
memory_limitبرسد، PHP دادهی داخلیِ نیمهکاره را رها میکند و بعداً آن را معتبر فرض میکند. روی Apache باmod_phpاین اتفاق حتی قبل از اجرای کد اپلیکیشن میافتد و RCE با تنظیمات پیشفرض نشان داده شده. روی PHP-FPM هم از مسیرهای کد اپلیکیشن تأیید شده. - CVE-2026-109619: یک fatal error در جای نامناسب، اشارهگرهایی به حافظهی درخواست قبلی باقی میگذارد و درخواست بعدیِ همان worker از حافظهی آزادشده استفاده میکند؛ یک use-after-free کلاسیک.
طبق Cloudflare همهی نسخههای PHP 5.4 به بعد درگیرند و چون باگ در خود runtime است، آپدیت وردپرس یا پلاگین چیزی را درست نمیکند؛ باید خود PHP را آپدیت کنید (یا از هاستینگ بخواهید).
هوش مصنوعی هم پیدا کرد، هم اکسپلویت ساخت
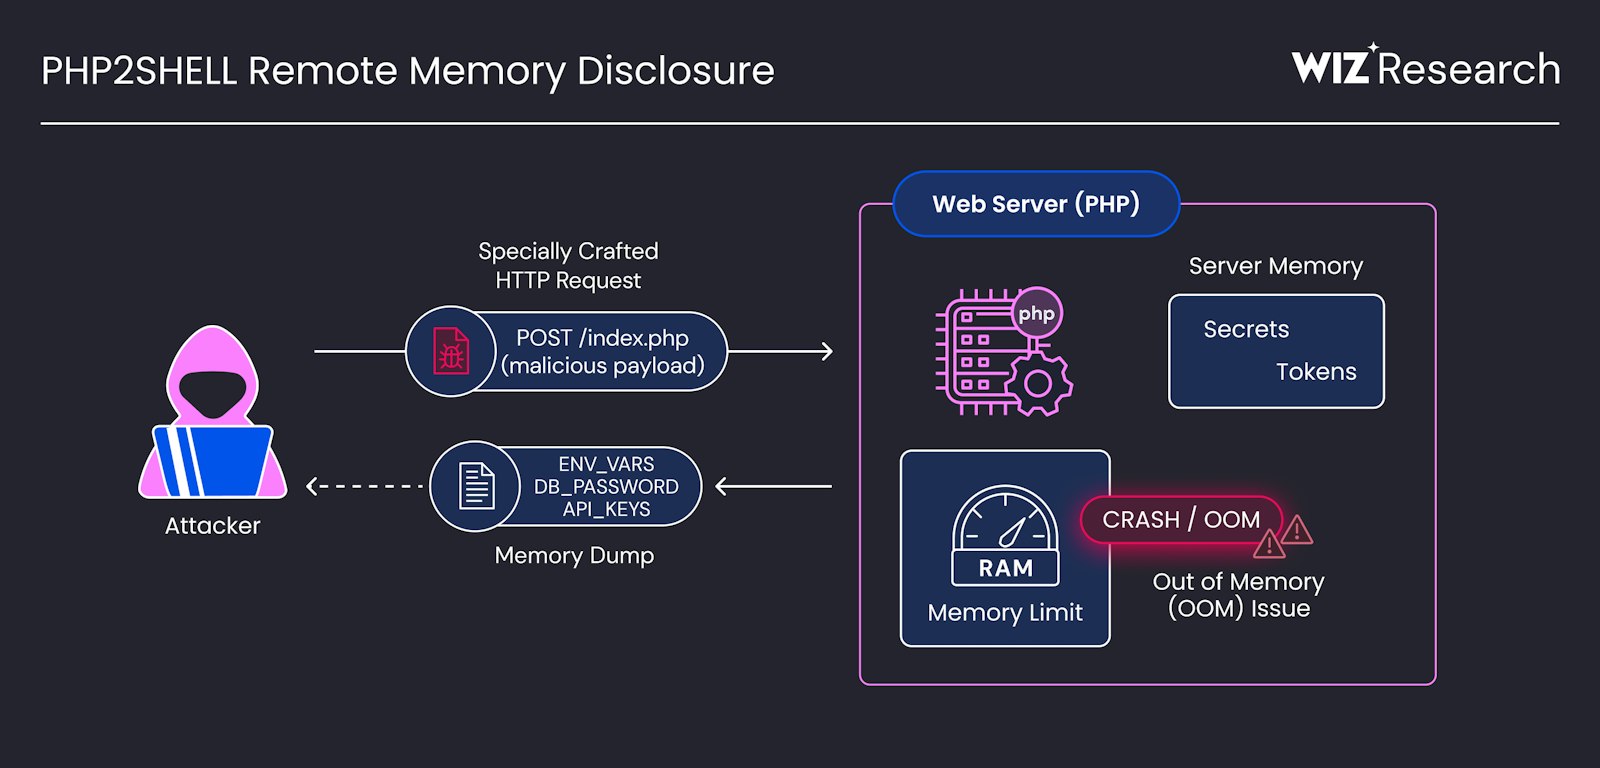
جالبترین بخش ماجرا این است: تیم Calif با GPT-5.6 Sol و Wiz با Gemini 4 Argon و ابزار خودش، مستقل از هم به این باگها رسیدند. Wiz میگوید کد آسیبپذیر بیش از ده سال در PHP بوده و حتی یک «Hello World» ساده روی نسخهی آسیبپذیر هم در خطر است. علاوه بر RCE، نشان دادهاند که میشود بدون اجرای کد هم پسوردها، توکنها و API keyها را از حافظهی پروسه بیرون کشید.
بنیاد PHP هم صادقانه قبول کرده که نشانههای مشکل OOM از ممیزی امنیتی ۲۰۲۴ (Quarkslab) دیده شده بود، ولی چون مسیر مشخصی برای RCE پیدا نشد و تیم امنیتی روی راهحلهای رقیب به اجماع نمیرسید، فیکس ماهها عقب افتاد. خودشان نوشتهاند: «این تأخیر یک شکست ساختاری بود.»
اینترنت چه واکنشی نشان داد؟
Cloudflare میگوید جزئیات قبل از موعد رسمی لو رفت و ترافیک حمله را روی مشتریهایش دیده؛ قوانین WAF را حدود ۹ ساعت قبل از افشای عمومی برای همهی پلنها، حتی رایگان، فعال کرده و برای این مورد یک قابلیت تازه به اسم full transaction detection ساخته که درخواست و پاسخ را با هم بررسی میکند. طبق گزارشها برخی سایتهای دولتی در اروپا و کانادا هم موقتاً آفلاین شدند.

نظر من
دو چیز این ماجرا را از یک CVE معمولی جدا میکند. اول، وسعتش: PHP پشت نزدیک به ۷۰٪ وب است و باگ در runtime است، نه در یک فریمورک. دوم، نقش هوش مصنوعی در هر دو طرف. همان مدلهایی که این باگ دهساله را پیدا کردند، کار ساختن و تطبیق اکسپلویت را هم ارزان کردهاند؛ یعنی فاصلهی «فیکس منتشر شد» تا «حمله شروع شد» دیگر هفته نیست، ساعت است.
البته هیجان را هم کنترل کنید. الیاس تیلور نشان داده که بیشتر «PoC»های پرستارهی گیتهاب روی PHP خام کار نمیکنند و یک باگ LFI از قبل فرض گرفتهاند؛ یعنی فعلاً یک Log4Shell دوم با یک خط payload نداریم. ولی نتیجهی عملی فرقی نمیکند: آپدیت کنید، WAF را روشن نگه دارید، و اگر روی هاست اشتراکی هستید همین امروز نسخهی PHP را چک کنید. «احتمالاً سخت است» استراتژی امنیتی نیست.
منابع: بنیاد PHP · php.net · Wiz Research · Cloudflare · بحث Hacker News
Comments +
00No comments yet — be the first. هنوز نظری ثبت نشده؛ اولین نفر باش.